En febrero de 2026, Fideuram, la entidad de banca privada del grupo Intesa Sanpaolo, sufrió un fraude de unos 95 millones de euros. Todo empezó con un mensaje de WhatsApp que parecía venir del CEO del grupo, Carlo Messina, y se remató con una llamada en la que una voz clonada con IA imitaba a un abogado de confianza, hasta que el presidente de la entidad ordenó una cadena de transferencias. Según Il Post, que cita a Corriere della Sera, se recuperó una parte y quedaron sin localizar unos 36 millones, que probablemente acabaron convertidos en criptomonedas. En marzo, el presidente de Fideuram dejó el cargo por motivos personales. Fideuram es la cabeza visible, no la excepción, como también recogió Biometric Update.
La tecnología que soporta este tipo de ataque, con voces clonadas convincentes a partir de pocos segundos de muestra y agentes conversacionales capaces de sostener una llamada sin levantar sospechas, lleva año y medio al alcance de cualquiera con un portátil y una tarjeta de crédito. 2026 es el año en el que ese arsenal ha llegado al contact center a gran escala. Y el contact center sigue, en muchas organizaciones, resolviendo cosas serias con «dígame su nombre y los últimos cuatro dígitos».
Lo que ha cambiado en el fraude por voz clonada
No hace falta mucha telemetría de proveedor para notar el salto. Tres números, que vienen de fuentes distintas y con lectura cautelosa, dibujan la foto:
A las cifras hay que añadirles un cambio cualitativo: aparece el «agentic caller», un agente de IA que llama por su cuenta, mantiene la conversación entera, pasa los filtros estándar de un IVR y sabe cuándo transferir a un humano. Reality Defender lleva meses alertando de que esto cambia las reglas del juego: el fraude deja de ser un script atacado por humanos y se convierte en un proceso automatizable que escala con el presupuesto, no con el tamaño del equipo. También lo resume Biometric Update.
En paralelo, el supuesto escudo de los últimos diez años, la biometría de voz o voiceprint, se ha quedado corto. La diferencia entre una voz real y una clonada ha caído, en muchos casos, por debajo del margen que un voiceprint, por sí solo, puede detectar.
Anatomía del fraude por voz clonada: cuatro patrones de ataque
Los ataques que vemos sobre el terreno encajan, en su mayoría, en cuatro patrones. No son excluyentes: los serios combinan varios.
- Account takeover por voz. El atacante llama al contact center de la entidad haciéndose pasar por el titular. Pasa la verificación (hoy, casi siempre, basada en datos filtrados o comprados en el mercado negro) y pide un cambio: número de teléfono asociado, correo de notificaciones, tarjeta nueva o traspaso. La voz clonada rebaja la fricción con el agente humano, que ya no «nota algo raro». Es el patrón que más crece.
- CEO fraud 2.0. La variante clásica del fraude al CEO, pero con voz. Un responsable financiero recibe una llamada aparentemente del máximo ejecutivo pidiendo una transferencia urgente. Es lo que ocurrió en el caso Fideuram, y lo que ya se había visto en versiones menores desde 2019. La diferencia en 2026 es que la voz es indistinguible y la llamada puede sostener una conversación completa.
- Vishing a empleados con pretexto corporativo. No apunta al cliente, apunta a tu propia plantilla. Una supuesta llamada de soporte interno, con la voz del responsable de IT, pide credenciales o un token de MFA «para desbloquear una incidencia». Es el vishing de siempre y encaja con las campañas de phishing dirigidas que ya se usaban por correo.
- Agentic caller a escala. Un agente de IA llama a cientos de números del propio contact center de la víctima. No busca cobrar en esa llamada: busca mapear el IVR, probar flujos, descubrir qué combinaciones de datos son suficientes para una acción sensible y qué agentes humanos ceden ante presión. El resultado es un «manual del atacante» específico de cada empresa, construido sin exponer a ningún humano.
Por qué el voiceprint ya no basta
Durante años, muchos contact centers resolvieron la autenticación por voz con voiceprint pasivo: la primera llamada del cliente creaba un modelo biométrico que, a partir de ahí, se verificaba de forma transparente. Era una buena solución para un mundo en el que clonar una voz exigía estudios de grabación. Ya no.
La recomendación que se está consolidando en 2026 va en la dirección contraria: nunca una sola señal. Lo que funciona hoy combina tres capas sobre cada llamada sensible:
- Voiceprint pasivo: comprueba que la voz coincide con la enrolada.
- Liveness activa: una frase-reto aleatoria que el atacante no puede haber pregenerado, verificada en tiempo real.
- Detección de síntesis: un modelo que puntúa, para cada tramo de audio, la probabilidad de que proceda de un sistema generativo.
A esto se le suman señales de contexto (reputación del número de origen, metadatos SIP, dispositivo, geolocalización, patrones de uso del cliente) y, sobre todo, umbrales adaptados al riesgo de la operación: pedir el saldo no exige la misma confianza que ordenar una transferencia.
Cinco capas de defensa contra el fraude por voz clonada, de abajo arriba
La defensa útil es una pila. La organizamos por capas porque así se corresponde con cómo se construye una plataforma de comunicaciones, y porque permite ver dónde interviene cada equipo.
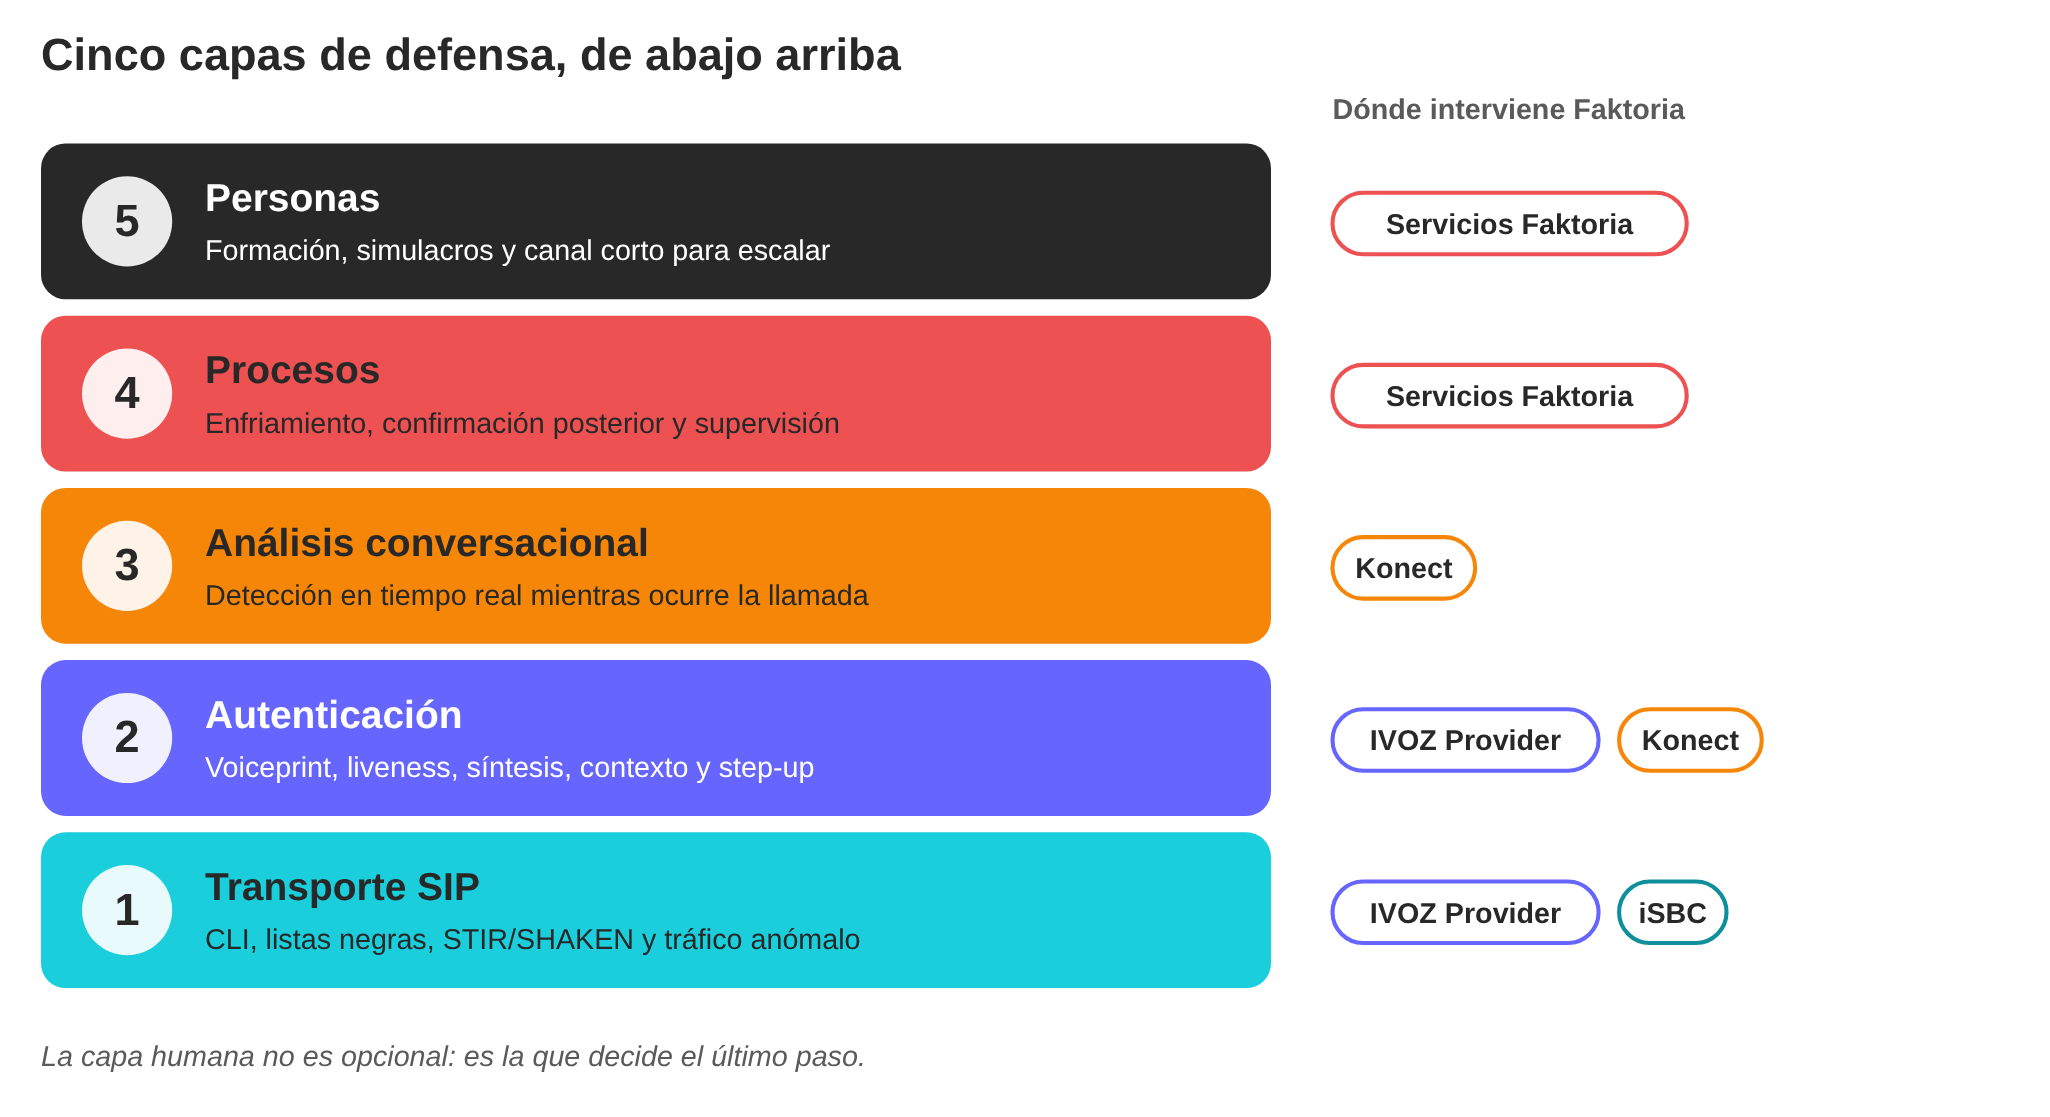
Capa 1. Transporte SIP. La primera trinchera no está en la IA, está en el SIP. Un operador controlado permite políticas de bloqueo por CLI, listas negras dinámicas sincronizadas con feeds de inteligencia, verificación STIR/SHAKEN en los tramos que lo admiten (el estándar con el que los operadores firman y validan el identificador de llamada, desplegado sobre todo en Estados Unidos y Canadá) y detección temprana de patrones de tráfico anómalo. Un contact center que atiende llamadas por un troncal opaco de un tercero empieza la partida ciego. En el borde de la red, nuestro iSBC ya detecta y bloquea patrones de fraude SIP como escaneos, registros masivos o picos anómalos de tráfico.
Capa 2. Autenticación. Fuera del voiceprint solo. Dentro, la combinación de voiceprint, liveness activa, detección de síntesis y señales de contexto. Y, para operaciones de riesgo medio-alto, step-up fuera de banda: push a una app, OTP a un canal distinto del que entró la llamada o firma biométrica en el móvil. Nunca cerrar una operación crítica en la misma llamada en la que se autentica el cliente.
Capa 3. Análisis conversacional en tiempo real. La llamada se analiza mientras ocurre: anomalías prosódicas, incoherencias semánticas, patrones de guion automatizado, cambios bruscos de tono. Si la puntuación supera el umbral, el flujo se interrumpe y se escala. Esta capa es la que convierte un contact center en una ventana de detección y no solo en una ventanilla de atención.
Capa 4. Procesos. Los procesos diseñados contra el fraude no se dejan terminar en una sola interacción. Los cambios de datos sensibles (teléfono, correo, dirección) obligan a un periodo de enfriamiento con notificación por un canal secundario; los traspasos requieren confirmación posterior; las operaciones por encima de un umbral generan un ticket de supervisión. Los procesos aburridos ahorran dinero.
Capa 5. Personas. Toda la cadena anterior se rompe si el agente humano no reconoce las señales. Hace falta formación específica contra la ingeniería social por voz, simulacros periódicos con grabaciones sintéticas y un canal corto para que el agente pueda escalar sin coste cuando «le huele mal». La capa humana no es opcional: es la que decide el último paso.
Qué aportamos nosotros desde la capa de comunicaciones
En Faktoria llevamos años operando contact centers y plataformas de comunicaciones críticas para operadores, administraciones y empresas, también en el sector financiero. En este escenario, nuestro ecosistema aporta una cosa concreta: control sobre el camino completo de la voz, desde el SIP hasta el análisis conversacional. Lo resumimos en tres piezas que ya están en producción:
| Pieza | Qué hace | Qué resuelve en este escenario |
|---|---|---|
| IVOZ Provider | Plataforma de comunicaciones unificadas open source, con control total del SIP, grabación, enrutado y APIs abiertas. | Capa 1 y parte de la 2: visibilidad y políticas sobre cada llamada que entra. |
| Konect | Plataforma centralizada de análisis y tratamiento conversacional (ASR, biometría, detección de síntesis, scoring y alertas). | Capa 2 y 3: autenticación multi-señal y detección en tiempo real. |
| Servicios Faktoria | Diseño de procesos antifraude, integración con IdPs y back-office, formación de agentes y operación. | Capa 4 y 5: convertir la plataforma en una defensa que funciona en producción. |
Lo importante de este stack es que es modular y abierto: no obliga a sustituir el contact center, se integra con el que haya y con el proveedor de biometría o de detección de síntesis que la organización prefiera. Y, por diseño, mantiene el dato conversacional bajo el perímetro del cliente, con la trazabilidad que exigen el RGPD, el ENS y las normativas sectoriales: DORA en servicios financieros y NIS2 en infraestructuras críticas.
Un matiz regulatorio: desde el 2 de agosto de 2026 se aplica el artículo 50 del AI Act, que obliga a informar a quien habla con un sistema de IA y a señalar los contenidos sintéticos, como explicamos en nuestra guía sobre la normativa europea de IA. Es una obligación de transparencia para quien usa estas tecnologías de buena fe, no una defensa frente a quien las usa para delinquir, así que no sustituye a ninguna de las capas anteriores.
La IA generativa aplicada a la voz no se va a ir. La asimetría es la de siempre: el atacante necesita acertar una vez y nosotros necesitamos acertar todas. En el fraude por voz clonada, como en cualquier partida de este tipo, gana quien ha preparado la infraestructura antes de que llame el fraude, no quien reacciona después del titular. Si en tu organización lleváis tiempo diciendo que «hay que mirar el fraude por voz» y la conversación se queda siempre a nivel de proveedor, podemos ayudar a aterrizarla con una auditoría de tu plataforma de comunicaciones: diagnóstico de la capa de comunicaciones actual, puntos ciegos de autenticación, propuesta de arquitectura y pilotaje de un primer caso de uso real. Sin cambiar el contact center de la noche a la mañana: subiendo el listón capa a capa. Y si te interesa cómo trabajamos la validación de la identidad por voz, la contamos en nuestras predicciones para la voz y la IA en 2026.